Glovo zapłaci 5 898 064 zł kary za naruszenie. Ryzyko dotyczy 3,4 mln osób

Glovo ukarane przez UODO za naruszenie zasad ochrony danych osobowych. Urząd Ochrony Danych Osobowych uznał, że spółka bez odpowiedniej podstawy prawnej zbierała skany dowodów tożsamości użytkowników. Problem mógł dotyczyć nawet 3,4 mln osób.

Z tego artykułu dowiesz się:
- Dlaczego UODO nałożyło karę na Glovo.
- Jakie przepisy RODO naruszyła firma Glovo.
- Co było powodem nakazu zaprzestania przetwarzania danych przez Glovo.
- Dlaczego kopiowanie dokumentów tożsamości jest ograniczone według UODO.
Glovo z karą 5,9 mln od UODO
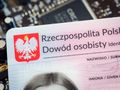
Prezes Urzędu Ochrony Danych Osobowych nałożył na spółkę prowadzącą w Polsce platformę Glovo karę w wysokości 5 898 064 zł za naruszenie przepisów RODO. Chodzi o bezprawne pozyskiwanie skanów dokumentów tożsamości użytkowników aplikacji. Według urzędu sprawa mogła dotyczyć nawet 3,4 mln osób korzystających z platformy. Jak czytamy na stronie UODO, firma Restaurant Partner Polska w określonych sytuacjach żądała przesłania skanu lub zdjęcia dokumentu tożsamości, np. dowodu osobistego lub paszportu. Dotyczyło to spraw z podejrzeniem nadużycia — na przykład próby wyłudzenia zamówienia, użycia fałszywych pieniędzy czy niezgodności danych płatniczych z danymi użytkownika.
Spółka działanie to uzasadniała koniecznością weryfikacji tożsamości i opierała je na prawnie uzasadnionym "interesie administratora danych". Jednak zdaniem organu nadzorczego taka podstawa prawna nie była wystarczająca, aby pozyskiwać tak szeroki zakres informacji, zawartych w dokumentach tożsamości, zgodnie z zasadą minimalizacji danych. Zdaniem prezesa UODO kopiowanie lub utrwalanie dokumentów tożsamości jest dopuszczalne tylko w jasno określonych sytuacjach i przez podmioty, które mają do tego wyraźne uprawnienia wynikające z przepisów prawa. Platforma dostaw jedzenia nie należy do tej kategorii, dlatego — w ocenie regulatora — praktyka była niezgodna z zasadami RODO.
Ryzyko dla milionów użytkowników
Postępowanie wykazało, że problem miał charakter systemowy i mógł obejmować bardzo dużą grupę użytkowników aplikacji. Według ustaleń regulatora ryzyko naruszenia ochrony danych dotyczyło nawet około 3,4 mln osób korzystających z platformy, co zostało uwzględnione przy ustalaniu kary.
"Wymiar kary nałożonej przez Prezesa UODO (5 898 064 zł) uwzględnia charakter i wagę naruszenia, długi okres jego trwania — od lipca 2019 r. — oraz potencjalnie szeroką skalę oddziaływania, ponieważ baza danych obejmowała ponad 3,4 mln aktywnych użytkowników w Polsce. Organ nadzorczy wskazał też na realne ryzyko szkody niemajątkowej w postaci obawy użytkowników aplikacji przed utratą kontroli nad danymi i kradzieżą tożsamości" — czytamy na stronie UODO.

Jednocześnie organ nakazał spółce zaprzestanie pozyskiwania oraz dalszego przetwarzania skanów i zdjęć dowodów osobistych lub paszportów użytkowników aplikacji Glovo oraz usunięcie danych zebranych w ten sposób w terminie 30 dni od doręczenia decyzji.
Źródło: Radio ZET/ uodo.gov.pl
Byłeś świadkiem czegoś niespodziewanego? Masz temat, którym powinniśmy się zająć?
Zgłoś sprawę przez Czerwony telefon Radia ZET