Atak hakerski na znane biuro podróży. Gawkowski potwierdza. "Rozpoczęły się działania służb"

Minister cyfryzacji Krzysztof Gawkowski poinformował o ataku hakerskim na biuro podróży ITAKA. Według resortu doszło do wycieku danych logowania części klientów. Służby oraz specjaliści z NASK prowadzą działania, by zidentyfikować sprawców i zabezpieczyć systemy.

Z tego artykułu dowiesz się:
- Jak doszło do wycieku danych klientów ITAKI.
- Dlaczego użytkownicy BLIKA mieli problemy z płatnościami.
- Co klienci ITAKI mogą zrobić, aby zabezpieczyć swoje dane.
- Które działania podjęły służby w reakcji na cyberataki.
Wyciek danych klientów ITAKI
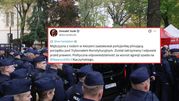
W sobotę wicepremier Krzysztof Gawkowski przekazał w mediach społecznościowych, że doszło do ataku na spółkę Nowa Itaka. Jak poinformował, wyciek dotyczył danych logowania części klientów korzystających z usług biura podróży. Minister dodał, że w kontakcie z firmą pozostają pracownicy Naukowej i Akademickiej Sieci Komputerowej (NASK), a służby rozpoczęły działania operacyjne, które mają doprowadzić do wykrycia sprawców.
Wpis Gawkowskiego o ataku DDoS
Szef resortu cyfryzacji odniósł się też do porannego ataku DDoS na polską infrastrukturę rozliczeniową, który wpływał na działanie systemu BLIK.
"Od wczesnych godzin porannych obserwujemy zewnętrzny atak typu DDoS na polską infrastrukturę rozliczeniową, co wpływa na płynne działanie płatności - na przykład BLIKiem. Trwają intensywne działania służb, aby wyeliminować skutki tego ataku. Sytuacja wraca do normy, infrastruktura jest zabezpieczana, co przekłada się na przywracanie funkcjonowania płatności - napisał Krzysztof Gawkowski na platformie X.
Resort poinformował, że od godziny 10:33 użytkownicy BLIKA nie powinni już mieć problemów z realizacją transakcji, a system jest na bieżąco monitorowany przez służby techniczne.
Jak sprawdzić, czy dane wyciekły
Gawkowski zapowiedział, że klienci biura podróży będą mogli wkrótce sprawdzić, czy ich dane zostały naruszone. W tym celu przygotowywana jest specjalna funkcja na stronie bezpiecznedane.gov.pl.
Minister przypomniał, że w przypadku wycieku danych użytkownicy powinni niezwłocznie zmienić hasła na wszystkich portalach, gdzie korzystali z podobnych danych logowania. Zalecił też włączenie uwierzytelniania dwuskładnikowego, korzystanie z menedżerów haseł oraz monitorowanie skrzynek mailowych i kont bankowych.
Zastrzeżenie numeru PESEL
Gawkowski dodał, że każda osoba może zastrzec numer PESEL w aplikacji mObywatel, co uniemożliwia zaciągnięcie zobowiązań finansowych na jej dane. Jak zaznaczył, warto to zrobić niezależnie od tego, czy wyciek dotyczy konkretnego użytkownika.
Minister podkreślił, że atak na ITAKĘ i poranna awaria systemu BLIK pokazują, jak istotne jest wzmacnianie odporności cybernetycznej państwa oraz świadomości użytkowników w zakresie ochrony danych.
Źródło: Radio ZET
Byłeś świadkiem czegoś niespodziewanego? Masz temat, którym powinniśmy się zająć?
Zgłoś sprawę przez Czerwony telefon Radia ZET