Już blisko 1400 incydentów w ochronie zdrowia. Tyle, co przez cały zeszły rok

W polskiej ochronie zdrowia do końca września odnotowano blisko 1400 incydentów cyberbezpieczeństwa - tyle samo, co w całym 2025 roku. Według Centrum e-Zdrowia ataki stają się coraz bardziej złożone. Ministerstwo Zdrowia zapowiada, że zalecenia dotyczące bezpieczeństwa oprogramowania medycznego mają stać się obowiązkowe.

Blisko 1400 incydentów w ochronie zdrowia w dziewięć miesięcy
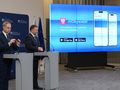
O rosnącej liczbie zagrożeń mówił podczas spotkania z dziennikarzami w Centrum e-Zdrowia Jeremi Olechnowicz, dyrektor Pionu Eksploatacji Systemów Teleinformatycznych. Jak przekazał, do końca września liczba zarejestrowanych incydentów w sektorze ochrony zdrowia zbliżyła się do 1400. Tym samym już po dziewięciu miesiącach osiągnęła poziom z całego ubiegłego roku.
Nie każdy incydent oznacza kradzież dokumentacji medycznej. W przedstawionym zestawieniu najczęstszą kategorią były oszustwa sieciowe - w 2026 roku odnotowano ich 389.
- To tak zwana socjotechnika, czyli próby nadużywania zaufania użytkowników końcowych, administratorów systemów, pracowników podmiotu, czasem też pacjentów czy choćby lekarzy w sektorze - tłumaczył Jeremi Olechnowicz.
Wśród pozostałych kategorii wymienił podatności, czyli luki w zabezpieczeniach (269), wycieki danych do logowania (110) i złośliwe oprogramowanie (79).
Zagrożone dane i działanie placówek
Według przedstawiciela Centrum e-Zdrowia rośnie nie tylko liczba incydentów, ale również złożoność ataków. W skrajnych przypadkach ich skutki mogą dotknąć zdrowia i życia pacjentów.
- Takie przypadki u nas w kraju jeszcze nie miały miejsca, ale zdarzały się na świecie - powiedział Jeremi Olechnowicz.
Zaznaczył również, że ostatnie ataki nie miały wpływu na centralny system P1. Dotyczyły podmiotów, które się z nim integrują. Wiceminister zdrowia Tomasz Maciejewski podkreślał, że zagrożenie nie ogranicza się do Polski ani do ochrony zdrowia.
- Dane stały się nowym złotem - powiedział. Wskazał, że cyberataki służą zarówno działalności przestępczej, jak i osłabianiu państw w ramach wojny hybrydowej.
„Cyberkaretka” ma pomagać szpitalom po ataku
Jednym z projektów Centrum e-Zdrowia jest „cyberkaretka”, czyli mobilne centrum reagowania na incydenty. Pojazd wyposażono w serwerownię, dostęp do internetu, własne zasilanie i sprzęt sieciowy. Ma wspierać placówki w pierwszych dniach, a nawet tygodniach po incydencie. Szpital, którego infrastruktura została zaatakowana, może potrzebować zastępczych serwerów, sprzętu do przechowywania danych lub połączenia z internetem.
- Nasza mobilna serwerownia może bardzo szybko pojawić się w podmiotach sektora ochrony zdrowia, użyczyć ten sprzęt razem ze wsparciem naszych specjalistów - wyjaśnił Jeremi Olechnowicz.
Pomoc ma być bezpłatna. Zespół dysponuje także urządzeniami do analizy śledczej i kopiowania materiałów dowodowych.
Nowe obowiązki dla dostawców oprogramowania
Centrum e-Zdrowia opublikowało również zalecenia dla dostawców oprogramowania medycznego. Dotyczą one m.in. ochrony danych, zabezpieczania systemów oraz wykrywania incydentów i reagowania na nie. Jak zapowiedział Łukasz Sosnowski, dyrektor Departamentu e-Zdrowia Ministerstwa Zdrowia, w perspektywie roku zalecenia mają stać się obowiązkowymi wymaganiami. Jeremi Olechnowicz przypomniał przy tym, że Centrum e-Zdrowia nie monitoruje na bieżąco systemów każdej placówki. Za własne zabezpieczenia odpowiadają poszczególne podmioty. Sektorowy zespół CSIRT CeZ wspiera je w obsłudze incydentów, ostrzega o lukach w oprogramowaniu i informuje o ujawnionych loginach oraz hasłach.
Źródło: Radio ZET/PAP
Byłeś świadkiem czegoś niespodziewanego? Masz temat, którym powinniśmy się zająć?
Zgłoś sprawę przez Czerwony telefon Radia ZET